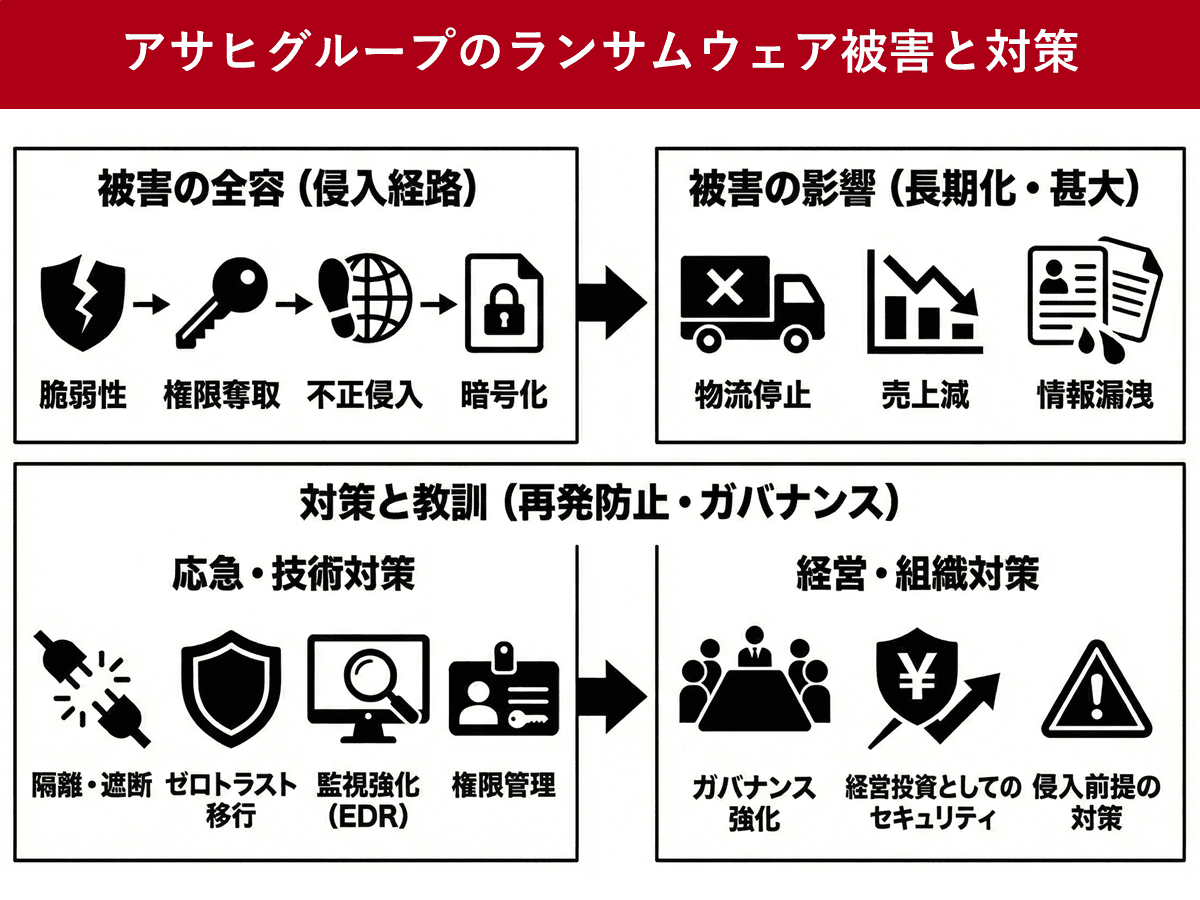
アサヒグループホールディングスが2025年9月29日に受けたサイバー攻撃は、2026年10月現在、商品供給を支える物流業務が正常化した一方で、個人情報の漏えい問題と再発防止に向けたセキュリティ対策が引き続き重要な課題となっています。特に注目すべきなのが、2026年7月17日に公表された個人情報の漏えいのおそれに関する追加調査です。対象範囲は約228万9,000件に修正されました。
一方、漏えいのおそれがある情報の件数と、実際に漏えいが確認された情報の件数は同じではありません。2026年2月18日の公式発表では、従業員や取引先などの個人情報計115,513件の漏えいが確認されています。さらに、2026年10月22日には一部のグループ会社のウェブサイトやシステムを一時停止する別のセキュリティ対応も公表されました。これらの事実を時系列で整理し、復旧状況、被害の実態、個人情報をめぐる注意点を解説します。
📌 【この記事の重要ポイントまとめ】
- 復旧状況:2026年2月までに物流業務全体が正常化。受注・出荷システムも段階的に再開された。
- 個人情報:2026年7月17日時点で漏えいのおそれがある情報は約228万9,000件。実際に漏えいが確認された115,513件とは区別が必要。
- 再発防止:ネットワークの再設計、認証・監視の強化、独立したセキュリティ組織の設置などが公表されている。
【2026年10月最新】アサヒのサイバー攻撃は現在どうなった?
現在の状況を整理すると、商品の受注・出荷を妨げていたシステム障害は復旧段階を越え、物流業務全体は2026年2月までに正常化しました。しかし、個人情報の取り扱いについては調査結果が更新されており、事件の影響がすべて解消したわけではありません。
アサヒグループホールディングスの2026年2月18日付の発表によると、被害を受けたサーバーは再構築後に健全性を確認し、安全性が確認されたバックアップデータを使ってシステムを復旧しました。メールや外部システムとのデータ連携も、安全性を確認したシステムから順次再開されています。
その後の7月17日には、個人情報の漏えいのおそれがある対象者や件数を追加調査の結果に基づいて修正。さらに10月22日には、PHPというプログラミング言語の重大な脆弱性への予防措置として、一部のグループ会社のウェブサイトやシステムを一時停止したと発表しました。同社はこの別件について、不正アクセスや情報漏えいの被害は確認されていないと説明しています。
この10月の対応は、2025年9月のランサムウェア被害が再発したと発表されたものではありません。安全性を確認できていないシステムを予防的に停止した措置であり、過去の攻撃と混同しないことが大切です。
【経緯と真相】2025年9月のランサムウェア被害から復旧まで
アサヒのサイバー攻撃では、単にサーバーのデータが暗号化されただけでなく、攻撃者が内部ネットワークに侵入し、管理者権限を不正に取得していたことが判明しています。業務システムを広範囲に停止せざるを得なかった背景には、被害拡大を防ぐためのネットワーク遮断と、システムの安全性を再確認する必要がありました。
同社が2026年2月18日に公表した調査結果では、システム障害が発生する約10日前に、外部の攻撃者がグループ内拠点のネットワーク機器を経由して内部ネットワークに侵入したとされています。その後、パスワードの脆弱性を突いて管理者権限を奪取し、不正に取得したアカウントを利用して内部を探索。主に業務時間外に複数のサーバーへの侵入や偵察を繰り返したとみられています。
主要な経緯をまとめると、次のとおりです。
| 時期 | 発生した出来事 | 確認できる内容・意味 |
|---|---|---|
| 2025年9月29日 | システム障害が発生 | 午前7時ごろに障害を確認。午前11時ごろにネットワーク遮断とデータセンターの隔離を実施。 |
| 2025年10月3日 | ランサムウェア被害を公表 | 調査によりサーバーが攻撃を受けたことを確認。 |
| 2025年10月8日・14日 | 情報流出の疑いと漏えいの可能性を公表 | インターネット上で流出した疑いのある情報を確認し、影響範囲の調査を継続。 |
| 2025年11月26日 | 個人情報保護委員会へ確報を提出 | 漏えいのおそれがある個人情報の範囲を報告。 |
| 2025年12月2日・3日 | 電子受発注システムによる受注を再開 | アサヒグループ食品は12月2日、アサヒビールとアサヒ飲料は12月3日から再開。 |
| 2026年2月18日 | 調査結果と再発防止策を公表 | 実際に漏えいが確認された情報115,513件と、ガバナンス強化策を公表。 |
| 2026年2月まで | 物流業務全体が正常化 | 配送に残っていたリードタイムの制限も通常化。 |
| 2026年7月17日 | 漏えいのおそれがある個人情報の範囲を修正 | 対象範囲を約228万9,000件に修正し、取引先関係者など約37万8,000件を追加。 |
| 2026年10月22日 | 一部サイト・システムを予防的に停止 | PHPの脆弱性への対応。公表時点で不正アクセスや情報漏えいは確認されていない。 |
この年表から分かるのは、システム復旧と個人情報の調査が別々の時間軸で進んだという点です。受注や出荷を再開できても、過去にアクセスされた情報の範囲を特定する作業は続きます。実際、2026年7月には追加調査によって漏えいのおそれがある対象範囲が見直されました。
【被害の実態】なぜサイバー攻撃が大規模な業務停止につながったのか
ランサムウェアは、コンピューターやサーバー内のデータを暗号化するなどして、業務を妨害する攻撃に使われるマルウェアです。アサヒの事案では、複数のサーバーと一部の従業員用パソコンのデータが暗号化されました。また、一部の従業員用パソコンから情報が窃取されたことも確認されています。
同社は被害の拡大を防ぐため、リモートアクセスVPNや約300拠点のネットワーク、クラウド間の専用通信回線を遮断し、データセンターを隔離しました。この措置は他システムへの感染を防ぐために必要でしたが、同時に業務システムへのアクセスができなくなり、受注・出荷などの業務に大きな影響を及ぼしました。
つまり、アサヒのサイバー攻撃の影響は、製造設備が直接破壊されたというよりも、業務を動かす情報システムとネットワークが利用できなくなったことにありました。受注データの処理や出荷指示、社外とのデータ連携が滞れば、商品を製造できても取引先へ届けるまでの業務全体が制約を受けます。
また、今回の攻撃の影響は、アサヒグループホールディングスの公表では日本で管理しているシステムに限られています。ただし、これは被害を受けたシステムの範囲についての説明であり、すべてのグループ会社やすべてのデータに影響がなかったという意味ではありません。
攻撃者の正体や、侵入の最初の日時、悪用された個別の機器や脆弱性の詳細については、公表された情報だけでは特定できません。公式発表から確認できるのは、ネットワーク機器を経由した侵入、パスワードの脆弱性を突いた管理者権限の奪取、内部探索、ランサムウェアの実行という一連の経緯です。
【個人情報漏えい】何が流出した?対象者と約228万9,000件の意味
アサヒのサイバー攻撃で特に注意したいのが、「漏えいが確認された情報」と「漏えいのおそれがある情報」の違いです。2026年7月17日の公式発表で、漏えいのおそれがある個人情報の範囲は合計約228万9,000件に修正されました。一方、実際の漏えいが確認された情報は、2026年2月18日の公表で計115,513件です。
7月の発表では、個人の権利利益の保護や二次被害防止の観点から、漏えいのおそれを完全には否定できない情報も対象に含めています。そのため、約228万9,000件のすべてが外部への流出を確認できたという意味ではありません。
漏えいのおそれがある個人情報の内訳は、次の5区分です。
- お客様相談室に問い合わせた人:約152万5,000件。氏名、性別、住所、電話番号、メールアドレスなど。
- 祝電・弔電などの慶弔対応を行った社外関係者:約11万7,000件。氏名、住所、電話番号など。
- 従業員・退職者:約10万7,000件。氏名、生年月日、性別、住所、電話番号、メールアドレスなど。
- 従業員・退職者の家族:約16万2,000件。氏名、生年月日、性別など。
- 取引先の役員・従業員、個人事業主とその従業員など:約37万8,000件。氏名、生年月日、性別、住所、電話番号、メールアドレスなど。
上記の件数は、アサヒグループホールディングスが2026年7月17日に公表した区分別の数値です。なお、1件ごとに列挙された情報がすべて含まれているわけではありません。また、個人情報にクレジットカード情報は含まれていないと説明されています。
実際に漏えいが確認された情報については、2026年2月18日時点で、従業員・退職者の情報が5,117件、取引先の役員・従業員や個人事業主などの情報が110,396件と公表されています。両者を合計すると115,513件です。なお、従業員の5,117件は漏えいのおそれがある情報にも含まれているため、確認済みの件数と可能性のある件数を単純に足してはいけません。
もう一つ押さえておきたいのは、情報の保管場所による違いです。同社は、データセンターのサーバー内に保管されていた個人情報について、外部流出の事実は確認されていないと説明しています。一方、一部の従業員用パソコンからはデータの流出が確認されています。これらは矛盾する説明ではなく、対象となるデータの種類や保管場所が異なります。
2026年7月17日の発表時点では、不正利用などの二次被害は確認されていないとされています。ただし、二次被害が確認されていないことは、情報流出の可能性が否定されたことを意味しません。対象者への連絡は順次進められているため、該当する可能性がある人は、公式通知の有無を確認することが重要です。
【物流正常化】アサヒビール・アサヒ飲料の商品供給は戻ったのか
物流面では、2026年2月までに業務全体が正常化したとアサヒグループホールディングスが発表しています。受注・出荷に関するシステムの停止後は手作業による対応が続きましたが、電子受発注システムによる受注は、アサヒグループ食品が2025年12月2日、アサヒビールとアサヒ飲料が同月3日に再開しました。
ただし、受注システムが再開した日と、物流全体が通常化した日は異なります。受注が可能になっても、出荷できる商品の種類や配送のリードタイムに制約が残る場合があるためです。アサヒグループの発表では、2026年2月までに配送のリードタイムも通常化し、物流業務全体が正常化したとされています。
被害の影響は販売実績にも表れました。2026年2月に公表された2025年10〜12月の累計売上金額は、前年同期比でアサヒビールが8割台前半、アサヒ飲料が7割程度、アサヒグループ食品が9割程度でした。また、2026年1月の販売実績については、ビール類の売上金額が前年同月比11%減、アサヒ飲料の販売数量が16%減だったと報じられています。
これらの数字は、システムの復旧と販売活動の回復が同時に進むわけではないことを示しています。物流が正常化しても、販売機会の損失や出荷品目の制限などの影響が業績に残る可能性があります。現在、個々の商品が通常どおり購入できるかどうかを知りたい場合は、商品の種類や販売店ごとの在庫状況を確認する必要があります。
【再発防止策】アサヒは何を変えた?今後の影響と課題
アサヒグループホールディングスは2026年2月18日、再発防止策とガバナンス体制の強化を公表しました。サイバー攻撃のリスクを経営上の最重要リスクの一つと位置付け、ネットワーク機器やサーバー、パソコンなどのIT資産管理を徹底するとともに、セキュリティツールの高度化、従業員教育、継続的な監視を進める方針です。
主な対策は、技術面と組織面の両方に及びます。
- 攻撃経路の見直し:リモートアクセスVPN装置の全面廃止、古い通信経路の再構築、外部侵入リスクを抱えるデバイスの廃止。
- ネットワークの再設計:ゼロトラストモデルに対応したパソコンへの移行、ネットワーク分離、接続制限の強化。
- 監視・検知の高度化:EDRの設定強化、ログ分析や監視・遮断の自動化、ペネトレーションテストや脅威調査の継続。
- アカウント管理の強化:パスワード変更、認証・権限管理の強化、アカウント作成・変更・削除の自動化。
- 復旧力の向上:バックアップの仕組みの強化、復旧手順の定期的な見直しと訓練。
- ガバナンスの強化:情報セキュリティを管轄する独立組織と専任役員の設置、情報セキュリティ委員会による監視・監督機能の強化。
これらの施策の本質は、侵入を完全に防ぐことだけでなく、侵入された場合でも被害が他のシステムへ広がらないようにし、異常を早期に検知して迅速に復旧できる構造へ変えることです。ネットワークを分離し、アクセス権限を厳格に管理することで、攻撃者が一つの端末から内部のシステム全体へ移動するリスクを抑える狙いがあります。
一方、再発防止策が発表されたこと自体と、すべての対策が完了し、十分な効果が確認されたことは別です。今後の評価では、対策の実施状況、監視・検知の運用、復旧訓練の継続、個人情報の調査結果の更新などを継続的に確認する必要があります。
2026年10月22日の一部サイト・システムの停止も、セキュリティ上の懸念が生じた際に予防的な措置を取ることの重要性を示しています。公表内容では不正アクセスや情報漏えいは確認されていませんが、安全性を確認してからサービスを再開する姿勢は、利用者や取引先の信頼を維持するうえで欠かせません。
【アサヒサイバー攻撃現在】に関するよくある質問(FAQ)
Q1:アサヒのサイバー攻撃は2026年10月現在、復旧していますか?
A1:受注・出荷システムは段階的に再開され、物流業務全体も2026年2月までに正常化したと発表されています。ただし、個人情報の漏えいに関する調査や再発防止策の継続は別の課題です。
Q2:個人情報は何件漏えいしたのですか?
A2:2026年2月18日の公式発表で、実際に漏えいが確認された情報は115,513件です。一方、2026年7月17日時点で漏えいのおそれがある個人情報は約228万9,000件に修正されました。両者は意味が異なり、後者のすべてについて漏えいが確認されたわけではありません。
Q3:自分の個人情報が漏えいした可能性がある場合、どうすればよいですか?
A3:アサヒグループからの公式通知を確認し、通知に記載された対象情報や問い合わせ先を確認してください。身に覚えのないメールや電話、個人情報の入力を求める連絡には慎重に対応し、パスワードの使い回しがある場合は変更を検討してください。
Q4:クレジットカード情報も流出したのですか?
A4:2026年7月17日の公式発表では、漏えいのおそれがある個人情報にクレジットカード情報は含まれていないと説明されています。
Q5:2026年10月のウェブサイト停止は、再びサイバー攻撃を受けたということですか?
A5:10月22日の発表は、PHPの重大な脆弱性への予防的な対応として一部のウェブサイトやシステムを一時停止したという内容です。同社は公表時点で不正アクセスや情報漏えいの被害は確認されていないと説明しており、2025年9月の攻撃が再発したと発表したものではありません。
まとめ:復旧状況と個人情報の問題を分けて確認する
アサヒのサイバー攻撃は、2025年9月29日の発生から約5か月を経て、2026年2月までに物流業務全体が正常化しました。しかし、個人情報の問題はその後も続き、7月17日には漏えいのおそれがある情報の対象範囲が約228万9,000件に修正されています。実際に漏えいが確認された115,513件とは区別して理解することが重要です。
再発防止に向けては、VPN装置の廃止、ネットワーク分離、EDRの強化、認証・権限管理の見直し、独立したセキュリティ組織の設置など、多面的な対策が公表されました。今後は、こうした対策が継続的に運用され、情報漏えいの調査や対象者への連絡が適切に進められるかが焦点となります。
読者が確認すべきポイントは、①物流・受注の復旧状況、②漏えいが確認された情報と漏えいのおそれがある情報の違い、③公式発表に基づく再発防止策の進捗です。アサヒグループのサイバー攻撃をめぐる情報は、過去の被害、現在の復旧、個人情報の調査、別件の予防措置を切り分けて確認することで、実態をより正確に把握できます。 (出典: アサヒ サイバー攻撃 現在(Yahoo!ニュース))